QR codes : vérifier le lien et les demandes de connexion
Vous scannez un QR code. Savez-vous quel site il ouvre ou quelle action il vous demande de valider?
L’idée reçue
Un QR code, c’est juste un lien. Je peux scanner.
Ce qu’il faut comprendre
Le scan fonctionne. Cela ne valide pas ce que vous autorisez.
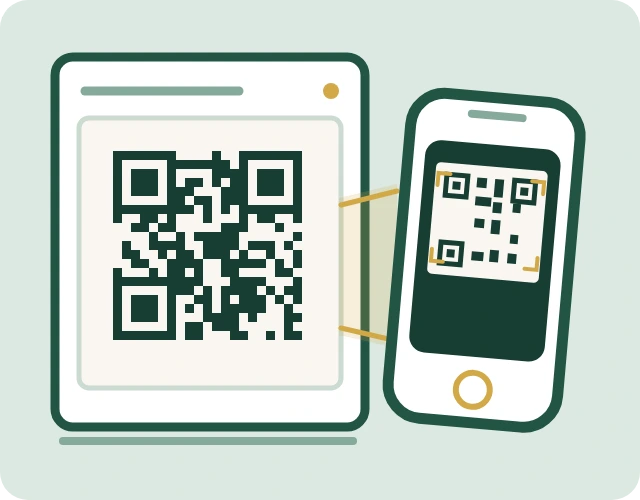
Un QR peut ouvrir un site, préparer un paiement ou autoriser une connexion. Un faux QR de connexion peut faire valider la session d’un autre. Le sujet n’est pas seulement l’adresse : c’est aussi l’action demandée.
Le scénario, en trois étapes
- QR de connexion
- Session d’un autre
- Validation piégée
Le bon réflexe
Lisez la destination et la demande de confirmation. Ne validez pas une connexion que vous n’avez pas initiée.
Les limites à connaître
La recherche QRLJacking de l’OWASP décrit le détournement de parcours de connexion par QR : la victime scanne le QR correspondant à une session initiée par l’attaquant. Ce n’est pas une compromission automatique de n’importe quel téléphone après n’importe quel scan. Les services peuvent ajouter des confirmations et protections ; le contexte de l’action reste déterminant.
Source et contexte
Le projet OWASP QRLJacking documente une attaque sur les mécanismes de connexion par QR. Le chiffre représente un QR de connexion dans ce scénario, pas une fréquence d’attaque. Un simple QR de menu n’a pas automatiquement cette capacité.
OWASP · fonctionnement de QRLJacking. Dans certains parcours de connexion, pas après tout scan.